Vous venez de créer votre site web et vous vous demandez comment le protéger contre les menaces. Voici nos 5 astuces pour protéger votre site Webflow et dormir sur vos 2 oreilles.
1. Sauvegarder régulièrement les données de son site web
Avant d’apprendre à se défendre, il faut admettre qu’aucune forteresse n’est inviolable. Votre site web ne fait pas exception. La première chose à faire est donc de mettre en place une sauvegarde régulière de votre site pour éviter toute perte de données. Vous pouvez le faire manuellement, mais Webflow permet aussi de le faire automatiquement. Vous n’avez plus à y penser et vous travaillez l’esprit tranquille.
2. Le protocole HTTPS et le certificat SSL
Protocole HTTPS, certificat SSL… Beaucoup de termes techniques pour quelque chose que tout le monde connaît sans le savoir. Le petit cadenas affiché en haut de presque chaque page web est la base de la protection en ligne. Il sécurise les données des utilisateurs de votre site et leur donne de fait un sentiment de sécurité.
Comment ça fonctionne ?
Le fonctionnement est assez simple. Le certificat SSL crée un canal de communication privé entre votre site web et les autres sites et serveurs sur Internet. Les pirates ont ainsi beaucoup plus de mal à voler les données sensibles de vos clients. Ce n’est pas tout. En août 2014, Google a annoncé que le fait d’avoir un site protégé par un protocole HTTPS comptait dans le classement de votre site dans ses résultats. Vous avez donc tout intérêt à passer rapidement au HTTPS, pour vos clients comme pour vous.
3. Protéger les paiements de vos clients
Les transactions en ligne représentent un marché énorme. Les pirates informatiques visent surtout les données personnelles, les vôtres comme celles de vos clients, et en particulier les coordonnées bancaires. Si vous gérez un site e-commerce et que vous voulez renforcer sa défense, n’attendez pas. Il existe des solutions très simples pour protéger efficacement votre activité et vos clients.
- L’authentification multifactorielle.
Simple et élégante, l’authentification multifactorielle contrôle l’identité de vos clients et limite le vol de données. Elle ajoute une 2e ligne de défense derrière le mot de passe. Un code de vérification est envoyé par e-mail ou par SMS à votre client, qui le saisit pour confirmer son identité.
- L’authentification 3D Secure.
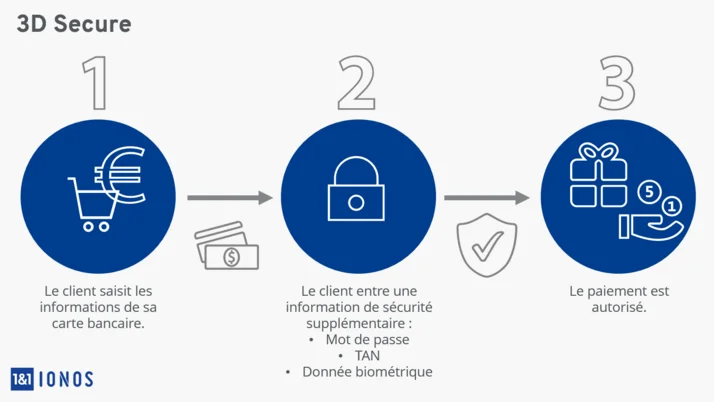
Sur le même principe, l’authentification 3D Secure ajoute une barrière solide en reliant directement la banque de votre client à votre site web. Le client doit saisir un code à usage unique envoyé par sa banque ou confirmer son identité depuis son application bancaire pour valider la transaction.
Ces étapes peuvent sembler longues et contraignantes sur le moment. Elles mettent pourtant le client en confiance, ce qui est un excellent moyen de le faire revenir.
Partie technique et Webflow
Voici maintenant des stratégies de défense un peu plus techniques. Elles ne sont pas forcément plus difficiles à mettre en œuvre, mais elles sont moins connues du grand public. Elles renforcent nettement la sécurité de votre site web. Toutes les solutions proposées sont intégrées à Webflow. L’équipe Ouiflow peut aussi s’en occuper à votre place, pour que vous restiez concentré à 100 % sur vos projets.
4. Les attaques par injection SQL
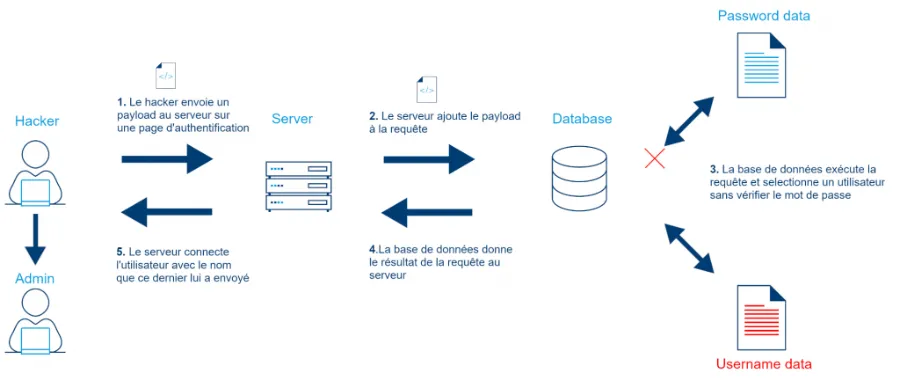
La faille SQLi, plus connue sous le nom d’injection SQL, est une technique utilisée par les pirates pour attaquer votre site. Redoutable, elle permet de récupérer toutes les données de vos clients en trompant votre serveur avec de fausses requêtes SQL. Si le site n’est pas correctement protégé, il répond à ces requêtes et fournit tout ce que les pirates cherchent. Cette méthode de piratage est très efficace. En 2013, près de 1 milliard de comptes Yahoo ont été piratés de cette manière. Il faut donc impérativement s’en protéger.
Comment s’en protéger ?
Il existe plusieurs méthodes efficaces. La première consiste à confier la création de votre site à Ouiflow. En utilisant Webflow, nous réduisons fortement le risque de vol de données. Nous nous appuyons pour cela sur un bouclier AWS qui bloque les attaques et vous permet de poursuivre sereinement votre activité.
Si vous souhaitez bloquer ces attaques vous-même, d’autres solutions existent. Vous pouvez par exemple utiliser un IDS ou un IPS, 2 systèmes anti-intrusion qui détectent les attaques et vous préviennent.
Autre précaution indispensable, gardez toujours votre système à jour. Une fois les notes de correctifs publiées, les anciennes versions des logiciels deviennent vulnérables, car leurs failles sont elles aussi rendues publiques. Mettre à jour régulièrement votre système est un moyen efficace de vous protéger.
5. Savoir choisir un fournisseur certifié
La norme ISO 27018 définit un ensemble de mesures qu’un hébergeur web doit appliquer pour sécuriser les données qu’il héberge. La certification n’est accordée que si l’hébergeur respecte cette norme, qui s’applique au niveau international. Elle est donc un gage de sûreté et n’est délivrée que par l’IAF (l’organisation internationale qui remet les accréditations). C’est un moyen fiable de vérifier que l’hébergeur que vous choisissez dispose des moyens de défense en vigueur dans le monde.
En choisissant Webflow pour créer votre site web, vous êtes automatiquement aux normes de protection. Combinées aux autres protections incluses dans l’offre Webflow, ces normes assurent à votre site un très bon niveau de sécurité.
Conclusion
Vous avez maintenant les clés pour sécuriser votre site web. En appliquant ces conseils, vous pouvez créer et faire vivre votre site en toute sécurité. D’autres astuces existent bien sûr pour aller plus loin dans votre défense. Notre équipe vous les présentera avec plaisir si vous souhaitez prendre contact avec nous.
À vous de jouer.